
單季兩百起移送線索:OpenAI 把 ChatGPT 的安全做成半年一結的科目
OpenAI 宣布 ChatGPT 可自動終止暴力傾向對話並每半年發布社區安全報告,本文從單季移送量、四層防護與三段成本拆解 AI 安全投入的營運科目化,並推演三種情境。
一季超過 200 起。OpenAI 在 10 月 30 日的部落格文章裡,首次給出這個數字的口徑:2026 年第三季,該公司主動向執法機關移送的暴力威脅案件線索數量。與它同時公布的,還有一份發行計畫。《社區安全報告》將於 2027 年初出刊,涵蓋 2026 年下半年數據,之後每半年更新一次。
兩件事放在同一篇文章裡,性質相同。移送數量把看不見的模型治理換算成可計數的案件量,定期報告把零散的政策宣示裝進固定的披露節奏。對一家以訂閱為主要收入來源的公司,這代表安全支出從研發預算裡的模糊項目,轉為有計量單位、有結算週期的營運科目。
四層機制:從限流到凍結的分工
這次公告的實質內容可以拆成四層。
第一層在內容供給端。針對既往大規模襲擊事件與兇手的提問,即使相關資訊已在網路公開,系統也只提供極度精簡的內容。武器參數、取得途徑、傷害規模對比這類細節重述被全面限制,且不因使用者年齡或提問動機而放寬。OpenAI 同時說明,公眾仍可透過 ChatGPT 了解事件全貌、受害者與社區處境,以及危險預警徵兆的辨識方法。資訊的出口因此被重新分級:背景與預防可以談,操作細節不行。
第二層在互動過程。當對話顯示使用者開始執念於暴力、或萌生嚴重傷害他人的念頭,ChatGPT 可以逕行終止對話。第三層在帳戶:同一帳戶若因暴力傾向多次被強制中斷對話,OpenAI 可能臨時凍結該帳戶。第四層在家庭端,針對青少年帳戶因反覆討論暴力內容被凍結的情境,第一時間通知家長的功能正在開發。同一篇文章還宣布,青少年可獲取的涉槍涉武器資訊門檻進一步提高,表面看似無害的提問也在限制之列;即便使用者未顯露任何暴力意圖,可能被用於滋生暴力的武器實用知識與安防系統繞過方法,一律不提供。
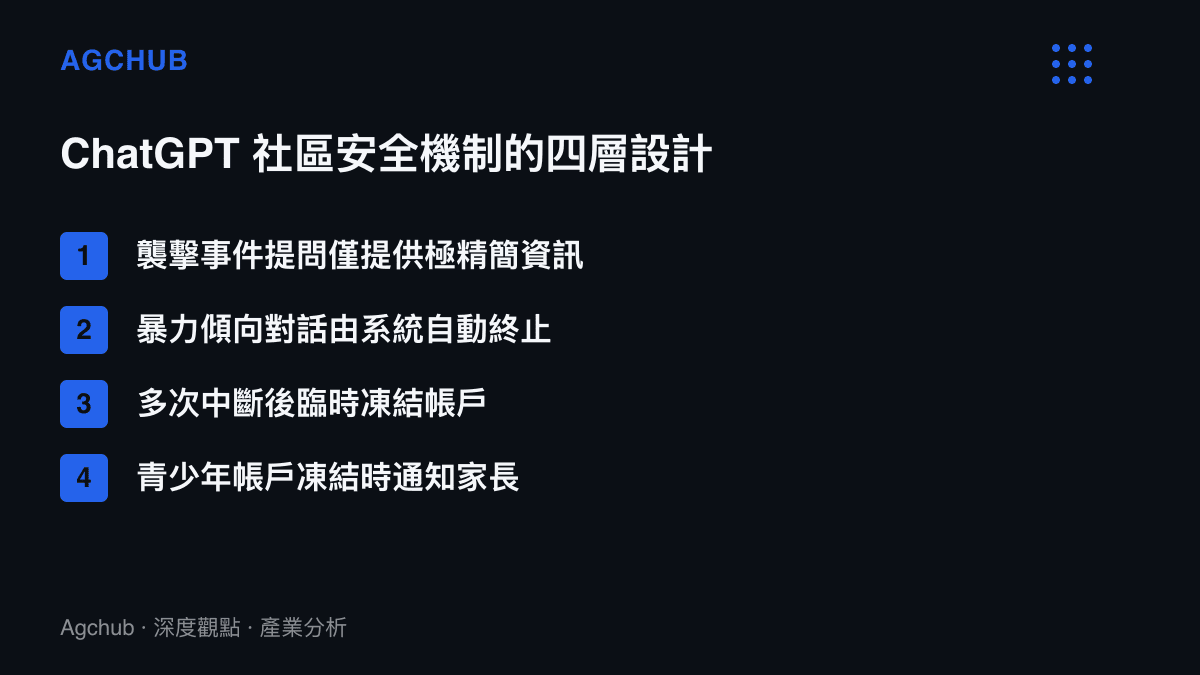
四層疊起來,覆蓋內容、對話、帳戶、監護四個層級。這個分工與社羣平臺的治理框架高度相似,差別在執行主體:Facebook 的內容治理靠審核人力與檢舉系統,ChatGPT 的對話終止權由模型在對話當下即時行使。
半年一本的節奏,抄的是平臺公司的進度表
定期報告的形式並非 OpenAI 原創。
歐盟《數位服務法》2022 年 11 月生效,2023 年 8 月起對月活超過 4,500 萬的超大型線上平臺課予義務,其中一項是每六個月發布一次內容審核透明度報告。Meta、TikTok、YouTube 都按這個節奏對外交卷。OpenAI 的《社區安全報告》半年一期,頻率與 DSA 對超大型平臺的要求完全一致,即使 ChatGPT 在多數司法管轄區尚未被正式認定為此類平臺。
更早的對照是 Facebook。2018 年劍橋分析事件後,該公司承諾當年底前將安全與保全相關人力擴充至 2 萬人。YouTube 自 2018 年起每季發布社羣規範執行報告,把違規內容移除量與申訴處理做成常態化指標。從產品爆發到制度化披露,Facebook 走了十四年,YouTube 走了十三年。ChatGPT 於 2022 年 11 月上線,四年內 OpenAI 就進入定期報告階段。
時程壓縮的原因並不複雜。ChatGPT 上線時,大型平臺的問責框架已經存在:歐盟有 DSA,美國有多州的未成年人保護立法浪潮,訴訟也走在前面,家屬指控 ChatGPT 指示減藥導致死亡一案正在審理。主動建立披露機制的成本,低於被動等待監管機關指定格式。
三段成本:模型、營運、產品各記一筆
這套機制的成本可以拆成三段。
模型段是持續性的。對齊訓練與系統提示的維護屬於常規支出,真正的代價在回答範圍的收縮。武器實用知識與安防繞過資訊被無差別限制,代表安全研究、自衛教學、犯罪題材創作這些正當場景也被排除在可回答集合之外。每收緊一層,模型能服務的問題集合就縮小一圈,對應被主動放棄的使用需求。同業在做類似取捨:月之暗面在 Kimi K3.1 Pro 開源前先刪掉 9.5 個百分點的攻防能力,用能力上限換安全餘裕,兩者攤的是同一本帳。
營運段是這次新增的重量。對話終止與帳戶凍結需要申訴通道,誤判要有逆轉機制;單季 200 餘起的執法移送,每一件都對應案情整理與法務覆核的工時。這個絕對量決定它是一條固定的人力曲線,而非一次性專案。
產品段是可預見的研發排程。家長通知與青少年保護門檻屬於新增功能,計入研發費用,與先前OpenAI 以斷網訓練令把離線環境寫進資本支出的邏輯一致:安全從原則聲明變成基礎設施,攤提年限跟著拉長。
審核結構的成本形態值得單獨看。人工審核邊際成本高但精確,模型即時判斷邊際成本趨近零,誤判規模卻可能放大。OpenAI 讓模型行使終止權、人力集中在邊界案例,這個結構決定後續申訴量的曲線:攔截越自動化,誤判的絕對數量越貼著使用者基數走。
誰拿到門票,誰付帳單
受惠端第一個是青少年與教育市場。未成年人使用需家長同意與年齡分級,學校採購決策的第一道審核就是安全治理的可驗證性。半年一次的書面報告,提供給採購方與家長的是可歸檔的文件。第二個是企業客戶,合規部門評估 AI 工具時需要紀錄與數據,透明度報告直接填補這個欄位。
承壓端首先是 OpenAI 自身。安全投入是純成本項,不對應直接收入,在訂閱定價不變的前提下壓縮毛利空間。其次是研究與創作類使用者,資訊獲取範圍縮小,部分工作流程需要繞道其他工具。第三是誤判的財務風險:臨時凍結若落在付費帳戶上,退款、客訴與商譽成本會隨使用者基數放大,而 ChatGPT 的使用者以億計。
三種情境
情境一,常態化。報告如期發行,數字逐期累積,安全指標與營運指標並列揭露,AI 公司的對外文件多出一個固定章節。這條路徑機率最高,OpenAI 已把節奏錨定在 DSA 框架上,中止披露的成本大於續做。
情境二,監管加碼。歐盟或美國監管機關要求獨立第三方稽核安全機制,報告從自揭露升級為外部驗證,比照 DSA 對超大型平臺的獨立審計要求。成本再上一層,但同時抬高競爭門檻,後進者必須補齊相同規模的治理基礎設施才能上桌。
情境三,誤判反噬。對話終止與帳戶凍結的誤判累積到可見規模,創作者與研究者社羣的遷移被公開討論,OpenAI 被迫在報告裡增列申訴成功率,或建立更精細的意圖分級。這個情境不會推翻機制本身,但會拖長攔截規則的迭代週期。
安全報告的本質,是把模型內部不可見的行為約束,翻譯成外界可以稽核的數字。翻譯一旦開始就難以中止,因為第二份報告的數字會被拿來與第一份比較,下降會被解讀,上升也會。OpenAI 等於給自己裝上一個持續計價的儀表板,單季兩百起的移送量只是第一個讀數。